安全使用和保存 Bitcoin,核心不是把币“藏起来”,而是把私钥、助记词、设备权限和恢复流程分开管理。对于家庭矿机用户,实用方案通常是:日常小额使用热钱包,长期保存使用硬件冷钱包;助记词至少准备两份离线物理备份;每次转账核对完整地址,并提前设计设备丢失、人员变更和紧急恢复流程。
1. 选择 BTC 冷/热钱包📌
选钱包时,我更看重控制边界,而不是钱包界面有多漂亮。热钱包适合频繁操作,私钥通常由联网设备参与管理;冷钱包则把签名过程隔离到专用硬件里。家庭环境里,我会把两者理解成“工作台”和“保险柜”:工作台每天拿工具,保险柜不需要天天打开。
Bitcoin 使用 secp256k1 椭圆曲线进行数字签名,钱包真正需要保护的是私钥,而不是某个 App 的登录密码。采用 BIP-39 的钱包通常可以通过 12 或 24 个单词生成种子,再通过 HD Wallet 结构派生大量地址。以 24 个助记词为例,其熵部分为 256 bit;即使设备坏掉,只要恢复材料仍然可靠,钱包并不会因为硬件损坏而消失。
家庭小型挖矿环境尤其容易出现一个误区:矿机运行在家里,钱包也顺手装在同一台电脑上。这个组合非常方便,却把设备故障、恶意软件和签名权限集中到了一个地方。我的做法是把矿机控制设备、日常热钱包和长期存储钱包拆开。矿机可以联网,冷钱包不需要为了查看余额而长期连接电脑。
| 使用场景 | 钱包类型 | 主要特点 | 操作建议 |
|---|---|---|---|
| 日常小额支付 | 热钱包 | 联网、操作快 | 保持较低余额 |
| 家庭矿机日常管理 | 独立热钱包 | 方便测试与收款 | 不要承担全部存储 |
| 长期保存 | 硬件冷钱包 | 签名环境隔离 | 离线保存恢复材料 |
🔥 家庭设备原则:热钱包负责“动”,冷钱包负责“存”。不要让一台联网电脑同时承担矿机控制、钱包存储和助记词管理三项任务。
2. 妥善保管助记词 (物理备份)
助记词不是普通密码。忘记网站密码可以走找回流程,丢失 Bitcoin 钱包的有效恢复材料则完全是另一回事。BIP-39 将助记词作为生成钱包种子的标准化人类可读形式,因此它实际上拥有极高的权限:知道助记词的人,不需要你的手机,也不需要你的硬件钱包,就可能恢复对应钱包。
- 第一次记录:按照钱包设备显示顺序手写或使用合适的金属备份介质。
- 第二次核验:逐词检查拼写、顺序以及每个单词的位置。
- 恢复测试:在安全环境中验证备份确实能够恢复对应钱包。
- 物理隔离:两份备份不要放在同一位置。
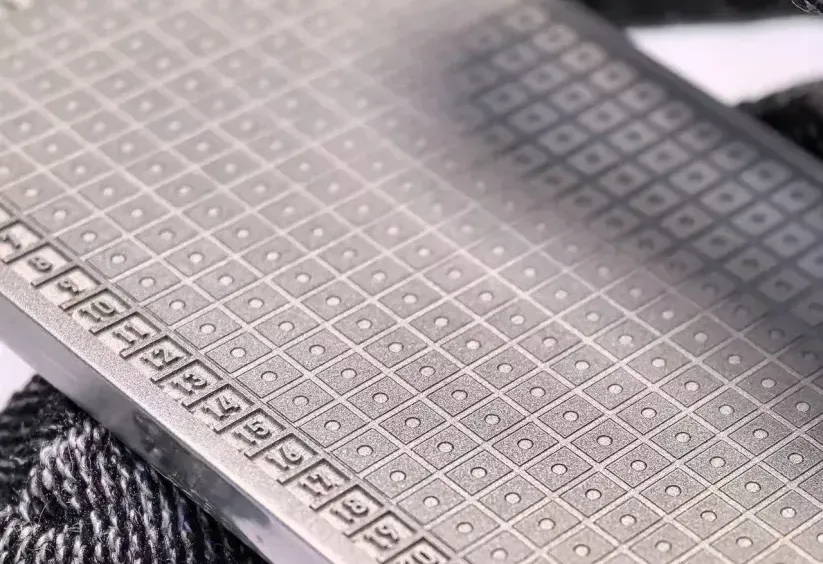
对于家庭矿工,我更倾向于使用金属备份保存长期恢复材料。纸张在正常环境里很好用,但火灾、水灾和长期潮湿都是现实问题。2024 年以后,硬件钱包市场仍然持续采用金属备份、PIN、Secure Element 等多层设计。需要注意的是,硬件钱包的安全模型往往同时依赖设备固件、随机数生成、芯片隔离和用户操作。
从协议角度看,BIP-39 负责助记词到种子的标准化转换,BIP-32 则定义了分层确定性钱包的密钥派生机制,BIP-44 又进一步规定了多账户、多币种和地址路径的组织方式。理解这三层关系非常有用:助记词不是“钱包本体”,它更像钱包恢复系统的入口。
❄️ 备份可以复制,助记词不能“分享”。你可以拥有两份物理备份,但不应该把完整助记词交给朋友、客服、矿机维修人员或任何声称需要“验证钱包”的网站。
3. 验证地址&管理权限✅
Bitcoin 转账最危险的瞬间,往往不是输入金额,而是按下确认按钮之前的几秒钟。地址很长,人眼很容易只看前几位和后几位。恶意软件、剪贴板劫持或人为复制错误,都可能让一个看起来“差不多”的地址混进流程。
Bitcoin 地址可能采用 Legacy、SegWit、Native SegWit 或 Taproot 等不同格式。例如 Native SegWit 地址通常以 bc1q 开头,Taproot 地址通常以 bc1p 开头。地址格式不同并不意味着一个天然安全、另一个天然危险,真正需要确认的是收款地址、金额、网络以及签名设备显示的交易内容是否一致。
把转账拆成三个动作:复制地址、独立核对、设备确认。尤其是第一次向新地址付款时,不要因为金额只有几十美元就省掉核验。金额越小,人的警惕性反而越低。可以先发送一笔小额测试交易,再进行后续操作。
| 检查项目 | 建议动作 | 重点风险 |
|---|---|---|
| 收款地址 | 核对钱包设备上的完整地址 | 剪贴板篡改 |
| 金额 | 确认 BTC 数量及小数位 | 输入错误 |
| 网络 | 确认使用 Bitcoin 主网 | 错误网络或错误流程 |
| 签名权限 | 只授权当前需要的设备 | 过度授权 |
如果使用多签钱包,逻辑又会发生变化。传统单签钱包通常只需要一个私钥完成签名;多签方案则可以要求多个独立密钥共同批准交易,例如 2-of-3 结构需要三个密钥中的两个完成授权。它的价值不是“更复杂”,而是降低单点故障。
放到 Bitcoin 场景,就是谁需要签名权限,谁才应该拥有对应权限。不要只相信电脑屏幕上的地址。硬件钱包最终显示的交易信息才是签名前应该重点核对的对象。对于金额较大的操作,可以增加人工复核和小额测试步骤。
4. 继任规划 🛡️ 紧急止损
很多人研究 Bitcoin 安全时,只想到“黑客来了怎么办”,却忽略了一个更加普通的问题:设备主人突然无法操作怎么办?家庭矿机可以换实验级电源、换PCB板、换固件,但钱包恢复需要的是清晰的继承流程。这里讨论的不是金融投资规划,而是数字资产的技术访问权和家庭应急管理。
这里建议把恢复方案拆成三层:设备、恢复材料、操作说明。设备坏了,可以重新购买;恢复材料损坏,可以使用第二份备份;但恢复材料在哪里,不知道的话,前两层就没有意义。
- 建立设备清单:记录硬件钱包型号、矿机控制设备以及必要的软件名称。
- 建立恢复路径:说明从备份到钱包恢复需要哪些步骤,但不要把助记词写进普通说明文件。
- 划分访问权限:明确谁可以找到设备,谁可以执行恢复,谁负责保管备用材料。
- 设置紧急暂停:发现设备异常、地址异常或固件来源异常时,先停止签名,再调查原因。
这里的“紧急止损”更准确地说,是停止错误操作继续扩大。例如硬件钱包突然要求输入助记词到电脑网页,正常动作不是继续尝试,而是立即断开连接。又或者矿机管理界面出现异常登录提示,不需要急着操作钱包,先关闭相关访问入口。
家庭 Bitcoin 管理真正有意思的地方就在这里:Zyber 8G、NerdQaxe++、Bitaxe Hex等不同类型矿机可以每天运行,钱包却不需要每天折腾。把热钱包、冷钱包、物理备份、地址验证和紧急恢复分别安排好,设备就算换了一轮,整个系统依然能够保持清晰的控制边界。